情報システム部門やセキュリティ担当として、社内のアカウントや情報の管理を担っている方、こんなことに心当たりはありませんか?
- 不正アクセスのニュースを見るたびに、「自社は大丈夫だろうか」と不安になる
- 退職者や委託先のアカウントが残っていないか、何か起きたときに気づけるのか、自信が持てない
本記事では、2026年10月19日に開催したウェビナー「不正アクセスの入口は"アカウント" ー 入口を固め、情報を集めて守る実践ステップ」の内容を一部ご紹介します。
ウェビナーでは、ヌーラボのセキュリティエンジニアとして社内のセキュリティ業務を担い、IPA「情報セキュリティ10大脅威」の選考委員も務める担当者が、現場で実践している対策をお話しします。
▶︎ アーカイブ動画はこちら
目次
不正アクセスは、なぜ起きるのか
セキュリティ対策で見落とされがちなのが、日々の「アカウント管理」に潜むリスクです。
実際に、盗まれたID・パスワードで正規の利用者としてログインされるケースや、退職者のアカウントが残ったままになっているケースなど、「アカウント」が入口になっていることが少なくありません。
たとえば、不正アクセスで検挙された事件のうち15.3%は、元従業員や知人など、ID・パスワードを知り得る立場にあった人によるものでした(警察庁・総務省・経済産業省「不正アクセス行為の発生状況」令和8年3月12日)。
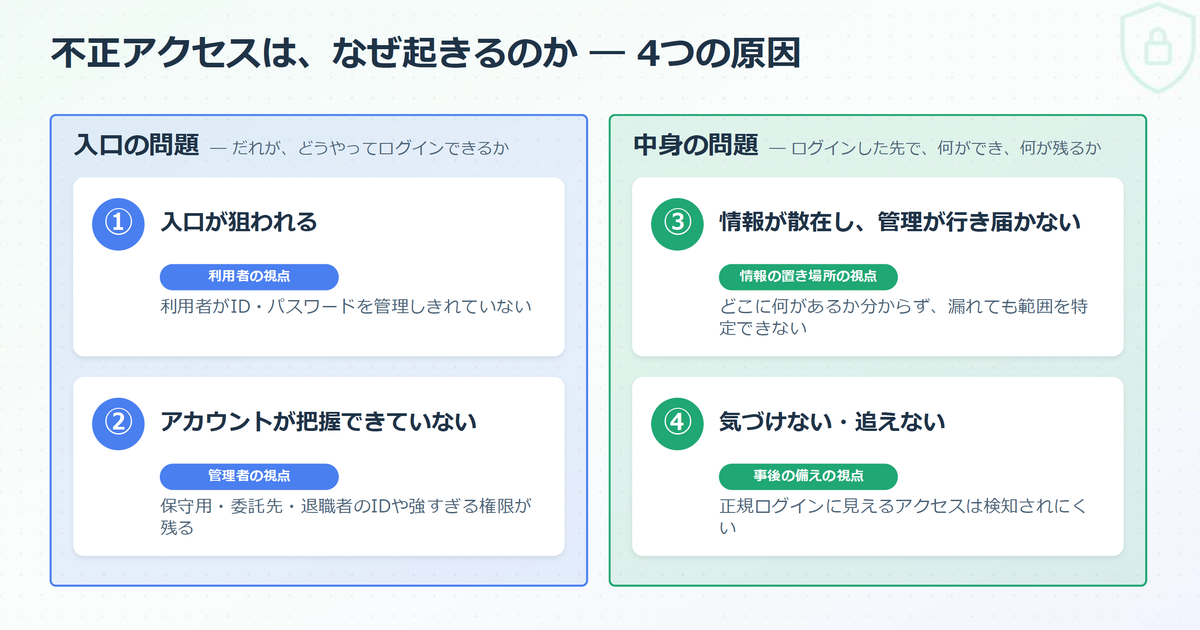
ウェビナーでは、不正アクセスが起きる原因を「入口の問題」と「中身の問題」に分けて、次の4つに整理しています。
① 入口が狙われる(利用者がID・パスワードを管理しきれていない)
② アカウントが把握できていない(保守用・委託先・退職者のIDや強すぎる権限が残る)
③ 情報が散在し、管理が行き届かない(どこに何があるか分からず、漏れても範囲を特定できない)
④ 気づけない・追えない(正規ログインに見えるアクセスは検知されにくい)
リスクにどう備えるか
4つの原因それぞれについて、ウェビナーではセキュリティエンジニアに次のような問いを投げかけています。
- パスワードが漏れる前提なら、入口はどう守ればいいですか?
- 増え続けるアカウントを、どうすれば把握し続けられますか?
- 散らばりがちな情報を、どこにどう置けば守れますか?
- 侵入をゼロにできないなら、何を備えておけばいいですか?
どれも「完全に防ぐ」ことが難しいからこそ、仕組みでどう備えるかが問われるテーマです。
それぞれの対策と、明日から自社で始められる一歩は、ぜひ動画でご確認ください。
目指すのは「入口を固め、情報を集めて守る」状態
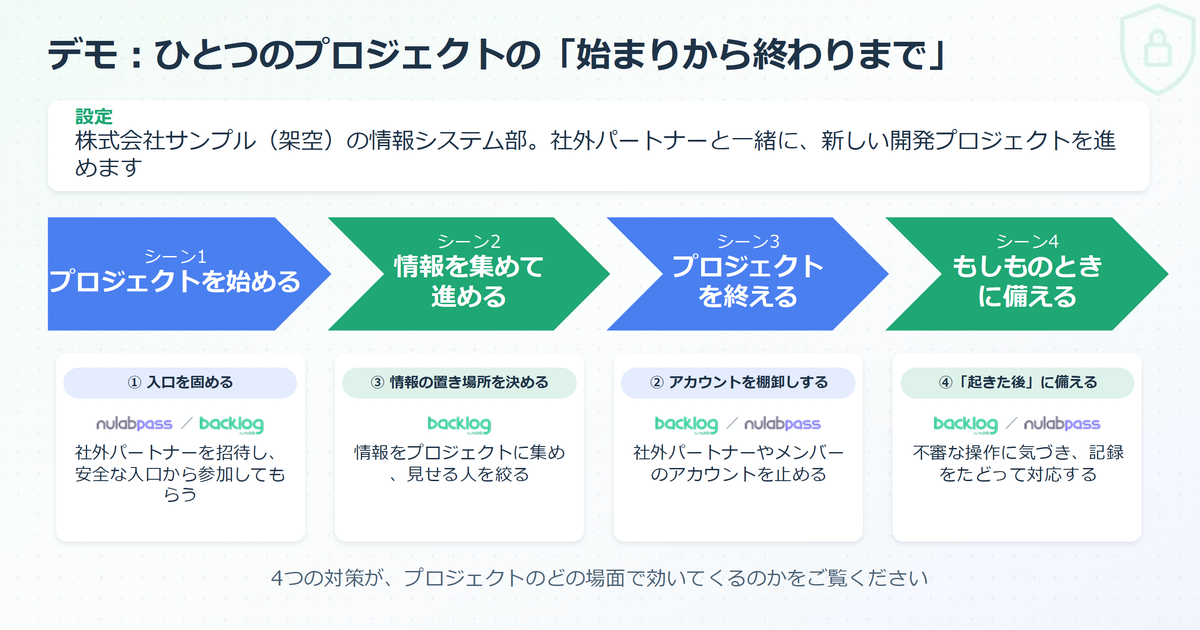
ウェビナーの後半では、社外パートナーと新しいプロジェクトを進める情報システム部を例に、プロジェクトの「始まりから終わりまで」の4つの場面で、対策がどう効いてくるのかをデモでお見せしています。
プロジェクトを始めるとき、情報を集めて進めるとき、プロジェクトを終えるとき、もしものとき、
それぞれの場面で、BacklogとNulab Passを使って何ができるのかを実際の画面でご紹介します。
ウェビナーで紹介している内容
- 不正アクセスが起きる4つの原因と、調査データが示す実態
- 原因ごとの対策と、明日からできる一歩
- デモ:BacklogとNulab Passで備える(プロジェクトの始まりから終わりまで)
- 4つの対策のまとめ
ウェビナー概要
テーマ:不正アクセスの入口は"アカウント" ー 入口を固め、情報を集めて守る実践ステップ
登壇:松山 保(株式会社ヌーラボ セキュリティエンジニア)
進行:河野 千里(株式会社ヌーラボ プロモーション部)
視聴時間:約45分
まずは30日間の無料トライアルから
セキュリティ対策の第一歩は、守るべき情報の置き場所を決めることから始まります。
ウェビナーで紹介した設定の多くは、無料トライアル期間中からお試しいただけます。
まずはひとつのプロジェクトをつくり、メンバーの招待や権限設定、管理機能を確認してみてください。
また、SSOやアカウントの一元管理、監査ログといったNulab Passの機能も、30日間無料でお試しいただけます(別途お申し込みが必要です)。
Backlogと併せて始めていただければ、「入口を固め、中身を集めて守る」仕組みをまとめて体感していただけます。