


「退職者や外部パートナーのアカウントが残ったままになっていないか不安」
「どのプロジェクトで誰にどこまでの権限を渡しているか把握しきれない」
このような悩みを抱えていませんか?
外部ベンダーとの共同開発や、プロジェクトごとのメンバー入れ替えが頻繁に発生するIT企業において、アカウントの権限管理は避けて通れない課題です。
管理すべき対象が多岐にわたる中、退職者やプロジェクト離脱者のアカウント残存やシャドーITは、情報漏えいリスクにつながりかねません。
本記事では、IT業界でアカウント管理の不備が多発する背景を踏まえて、現場に負担をかけることなく情報漏えいを効果的に防ぐための実践的な対策についてわかりやすく解説します。
目次
なぜ今、アカウント管理の不備が多発するのか?
ヌーラボは、IT・通信業に従事する方々100名を対象に、「仕事」に関する調査を実施。その結果を踏まえて、IT・通信業の現場で発生しやすい問題について考察しました。
IT企業では外部パートナーを含む関係者の入れ替えが頻繁に発生しますが、調査によると約3割が「退職・異動したメンバーや外部パートナーのアカウントが残っていたことがある」と回答。こうした不備が生じる背景には、以下の構造的な問題が潜んでいます。
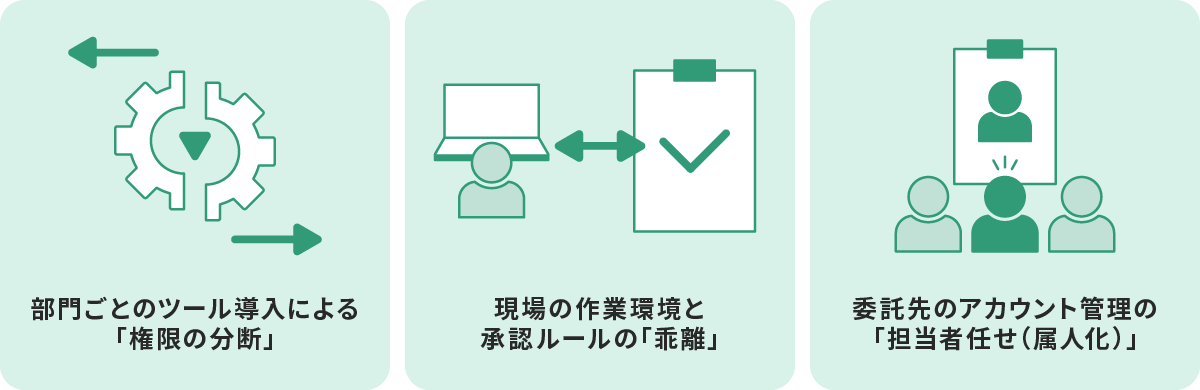
部門ごとのツール導入による「権限の分断」
部門ごとにツール導入が進むと、利用者や権限の設定が各ツール内に閉じてしまいます。結果として、退職時や異動時に「誰がどのシステムにアクセスできるか」を中央で把握しにくくなり、共有範囲がブラックボックス化することで意図せぬ機密データ流出の引き金になりかねません。
現場の作業環境と承認ルールの「乖離」
承認済み公式ツールが現場の業務実態(社外への連絡やスピーディーな進捗確認など)に合っていない場合、現場は業務を止めないために未承認ツールや個人アカウントを使いがちになります。これがシャドーITを生む温床となり、組織の管理が行き届かなくなる原因です。
委託先のアカウント管理の「担当者任せ(属人化)」
外部ベンダーの招待や権限付与、削除が現場の担当者任せになっていると、プロジェクト終了後もアカウントや過剰な権限がそのまま残りやすくなります。管理が属人化することで後から経緯を説明することが難しく、ISMS監査などの際に証跡を提示できず、監査対応に支障をきたすおそれがあります。
日常の業務管理でリスクを排する「3つの対策方針」
情報漏えいリスクやガバナンスの破綻を防ぐには、現場に二重の報告を強いるようなルール整備ではなく、日々の業務の中で自然に統制が機能する環境づくりが必要です。
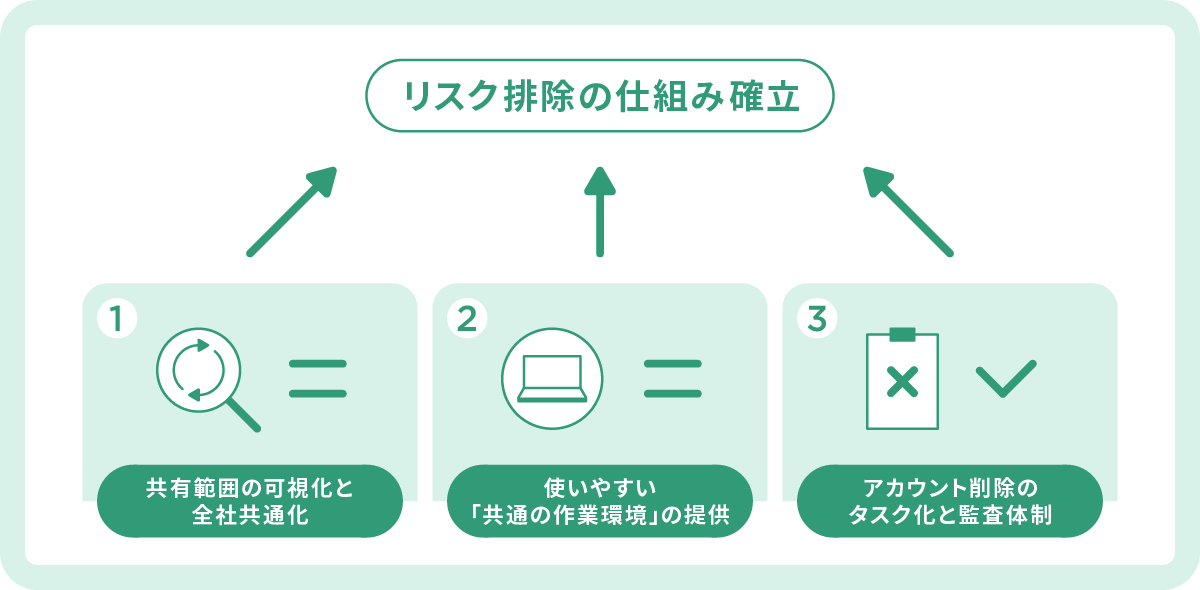
共有範囲の可視化と全社共通化
外部連携やツール利用を現場任せにせず、全社で統一された「共通スペース」に情報共有を一元集約します。これにより、誰がどの情報にアクセスできるかという共有範囲を可視化でき、部外者に情報が閲覧されてしまう事態を構造的に防げます。
使いやすい「共通の作業環境」の提供
あらかじめ社内外の連携がスムーズに行える、高機能かつ柔軟な共通インフラを経営主導で配備します。現場にとって使いやすい作業環境を提供することで、「使いにくいから」と未承認ツールに走るシャドーITを抑止することにつながります。
アカウント削除のタスク化と監査体制
退職や委託終了に伴う権限の変更・削除を、単なるセキュリティ作業ではなく「期限と担当者が明確なタスク」として業務フローに組み込みます。削除漏れを防止するとともに、「誰がいつ対応をしたか」の形跡を日常業務の中で自然に残すことが可能になります。
あわせて、日常のやり取りや変更履歴が後から遡って確認できる仕組みを整えておけば、各担当者が意識していなくても対応の過程が記録され、ISMS監査などの際にもスムーズに証跡を提示できます。
負担なく実効性のあるアカウント管理を実現する「Backlog」
負担の少ない形で実効性のあるアカウント管理とガバナンスを実現する手段として、プロジェクト・タスク管理ツール「Backlog」の活用が有効です。
社内外のメンバーや外部ベンダーを業務プロジェクト単位で明確に区分けして招待・管理できるため、共有範囲を可視化し、無関係な情報へのアクセスを防ぎます。
また、退職や委託終了時のアカウント削除作業を「タスク」として起票することで対応漏れを防止。
日常のやり取りや進捗変更は「誰が・いつ操作したか」という証跡として自動で1か所に蓄積されるため、現場に特別な負担をかけることなくISMS監査に必要な証跡管理にも活用でき、強固なガバナンス体制の構築につながります。
具体的な活用パターンや導入事例については、ダウンロード資料にて詳しく解説しています。
なお、ご紹介した「Backlog」は30日間無料でお試しいただけます。トライアル開始時の支払い情報入力も不要ですので、アカウント管理の最適化にぜひご活用ください。
アカウント管理を仕組み化して情報漏えいを未然に防ごう
管理対象となるアカウントが多岐にわたる環境下では、アカウント管理を各担当者任せにすること自体がリスク要因になりえます。共有範囲のブラックボックス化・管理作業の属人化・確認履歴の不在といった課題の解決につながる「アカウント管理の仕組み化」を目指してみてはいかがでしょうか。
IT業界の経営層・部門長の方々向けに、退職者アカウントとシャドーITに備えるためのITガバナンス実践ガイドをご用意しました。
資料では、Backlogを用いた具体的なアカウント棚卸し手順やISMS是正対応などの活用シーン、IT・通信業や官公庁などでの導入事例を詳しくまとめています。
自社のガバナンス強化に向けた取り組みにぜひお役立てください。
【調査概要】※本コラムでは「IT・通信業」のみに対象者を絞った結果を掲載しています
調査名:仕事に関するアンケート
調査対象:勤務先を「IT・通信業」と回答した方(n数=100)
調査方法:インターネット調査
調査期間:2026年6月
調査機関:株式会社ネオマーケティング