最近、企業へのサイバー攻撃のニュースを目にすることが増えました。
「うちは大企業じゃないから」「VPNもウイルス対策も入れているから」と、どこか他人事に感じていないでしょうか。
実は、直近の事例の多くには共通点があります。攻撃者はシステムを「壊して」入るのではなく、漏洩したパスワードや削除されずに残っているIDなどの情報を使って「ログインして」侵入します。
つまり、サイバー攻撃の入口は「アカウント」なのです。
この記事では、直近の事例から見える4つの原因と、自社で確認したいポイントを紹介します。
目次
不正アクセス、いま何が起きているのか
2026年は、「正規のIDで入られる」「委託先やSaaSを経由して漏れる」といった事例が目立ちます。業務が数週間から2か月ほど止まったケースもあります。
- 事例①: 業務で使うクラウドサービスに、漏れた認証情報で不正にログイン
- 事例②: 委託先の保守用アカウントが悪用され、委託元の情報にまでアクセス
- 事例③: 普段の利用と見分けのつかないアクセスで、不正に気づくのが遅れた
- 事例④: 機器の弱点から侵入され管理者権限を奪われ、一部の業務が長期間停止
被害は大企業だけの話ではありません。警察庁によると、2025年のランサムウェア被害の報告は226件。その約6割が中小企業で、復旧に1,000万円以上かかったケースが5割を超えています。
またIPA「情報セキュリティ10大脅威 2026」(組織編)では、「サプライチェーンや委託先を狙った攻撃」が2位に入っています。(【出典リンク:警察庁・IPA】)
共通点は「入口はアカウント」――4つの原因
事例を並べてみると、原因は次の4つに集約できます。どれも高度な技術の問題というより、「運用と仕組み」の問題です。
| 原因 | 起きていること |
| 1. 入口が弱い(認証) | パスワードだけ・使い回し。漏えいしたIDがそのまま使われる |
| 2. アカウントが把握できていない | 退職者・委託先・保守用のIDや、強すぎる権限が残る |
| 3. 情報が散在している | メール添付や個人ツールに散らばり、漏れても範囲を特定できない |
| 4. 気づけない・追えない(記録) | 誰がいつ何をしたかの記録がなく、影響調査が長引く |
1・2は「入口」、3・4は「中身」の問題です。
裏を返せば、仕組みを整えればリスクを減らせるということです。
まずは自社チェック
次の質問に、すぐ答えられるでしょうか。
- 自社のツールにあるアカウント数を、正確に答えられる
- 退職した人のアカウントを、その日のうちに止められる
- 取引先との資料がどこにあるか、説明できる
- 事故が起きたとき、「誰が・いつ・何をしたか」をすぐに追える
1つでも迷ったら、そこが自社の「入口」かもしれません。
ウェビナーでは「実践ステップ」をお話しします
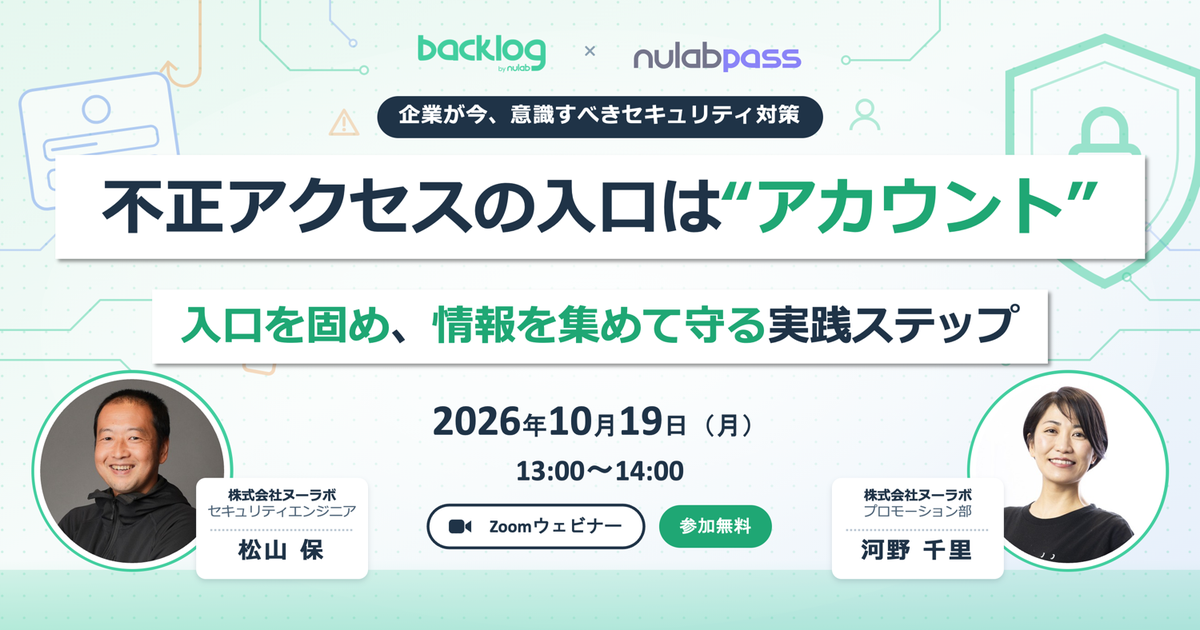
10月19日(月)の無料ウェビナーでは、セキュリティの専門家であるヌーラボのセキュリティエンジニアが、この4つの原因をふまえて「企業が今、取り組むべき実践ステップ」を解説します。
- 入口を固める:アカウントを棚卸しし、退職者・委託先のIDを残さない
- 情報を集める:置き場所を決め、メール・個人ツールに分散させない
- 起きた後に備える:誰がいつ何をしたかを残す
後半では、この実践を支える仕組みとして「入口はNulab Pass、中身はBacklogで守る」考え方も紹介します。
Backlogをご利用中の方には、管理者として今日から見直せるポイントもお伝えします。
登壇者紹介
松山 保(株式会社ヌーラボ セキュリティエンジニア)
CISSP/CISA、情報処理安全確保支援士。IPA「情報セキュリティ10大脅威」選考委員、日本シーサート協議会 地区活動委員、一般社団法人 日本セキュリティ心理学会 理事。九州大学SECKUNの第1期生・講師、九州サイバーセキュリティシンポジウム委員、「みんなのセキュリティ勉強会」代表も務める。
開催概要
- タイトル:不正アクセスの入口は"アカウント" ― 入口を固め、情報を集めて守る実践ステップ
- 日時:2026年10月19日(月)13:00〜14:00
- 形式:オンライン(Zoom)/参加無料
- こんな方におすすめ:社内ツールや情報管理のルールを決める立場の方、アカウントの棚卸しや情報の置き場所に不安がある方、対策を何から始めればいいか迷っている方
「うちは大丈夫」を、「うちはここを確認したから大丈夫」に変える1時間にします。
ぜひお気軽にご参加ください。