


「協力会社にどこまでの情報を見せてよいのか、判断に迷う」
「現場を退場した協力会社のアカウントが、残ったままになっている」
建設工事では工程表や図面、現場写真などを協力会社と共有する際、閲覧範囲やアクセス権限を適切に管理する必要があります。しかし現場では、一度設定した権限がそのまま放置され、セキュリティ上の不安を抱えたまま運用されているケースも少なくありません。
本記事では、建設業に従事する方を対象に実施した調査結果を基に、現場リーダーが陥りやすい権限設計の落とし穴と、チーム内ガバナンスを強化するための基本的な考え方をまとめています。安全な情報共有体制をつくる参考にしてください。
目次
建設業における協力会社アクセス権限設計の実態
ヌーラボでは、建設業で働く方々100人を対象に独自調査を実施しました。調査結果から読み取れる協力会社・チームメンバーのアクセス権限見直しの実態について見ていきましょう。
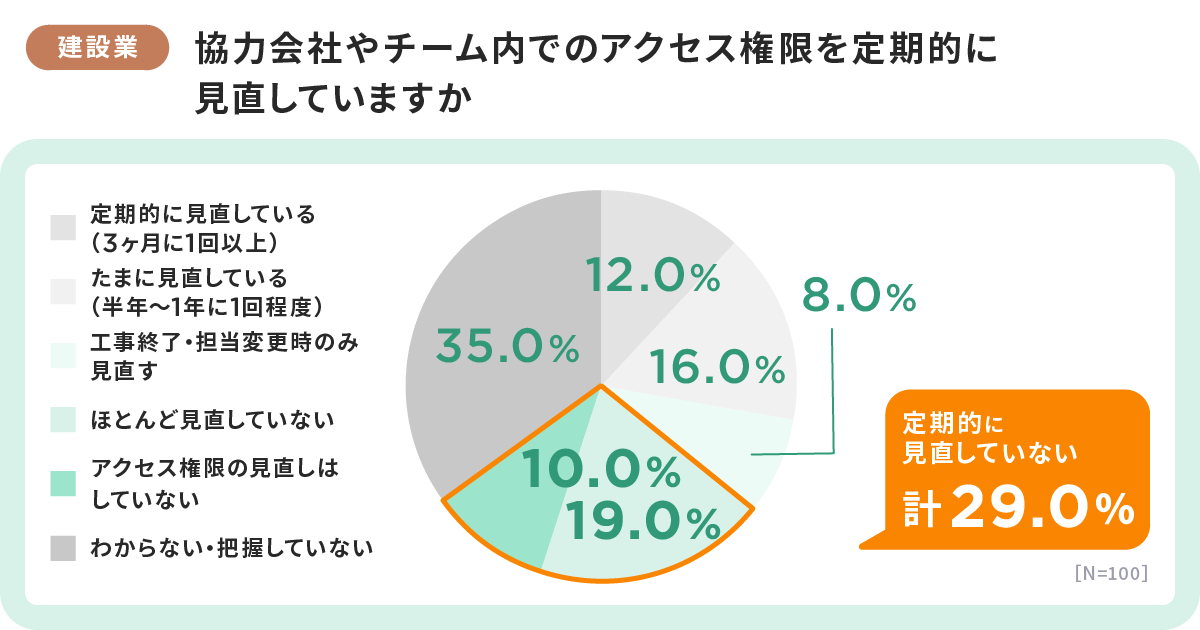
協力会社やチームメンバーのアクセス権限を定期的に見直しているか尋ねたところ、「ほとんど見直していない」「見直しはしていない」と回答した人が全体の29%に上りました。「わからない・把握していない」を含めると半数以上の現場で権限の見直しが行われていない実態が見て取れます。
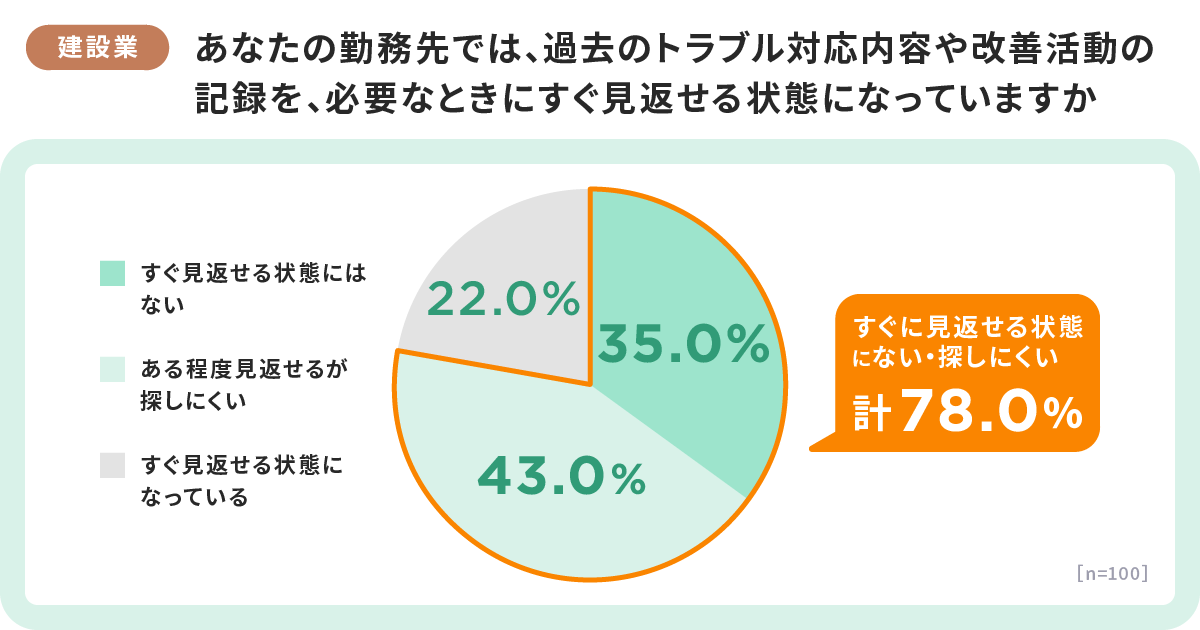
さらに「過去のトラブル対応や改善の記録がすぐに見返せるか」という問いに対しては、78%が「すぐ見返せる状態にない/探しにくい」と回答しました。アクセス権限を適切な状態に保ち、安全な共有環境を維持するには定期的な点検・見直しが必要不可欠ですが、実態としては一度設定したきり放置され、記録の管理も後回しになっている現場が多いことがうかがえます。
現場リーダーが陥りやすい「権限設計」3つの落とし穴
アクセス権限の設計に関して、現場リーダーが陥りやすい「落とし穴」のパターンをまとめました。現状の運用に当てはまる点がないかチェックしてみましょう。
全員に同じ権限を付与する「横並び設計」
工区や役割ごとに見せる資料が異なるにもかかわらず、チームや協力会社に一律の権限を付与しているパターンです。「この図面はA社にだけ見せたい」といった細かな閲覧制御ができていないため、社外関係者に不要な社内限定情報や他工区の資料まで閲覧されてしまい、情報漏えいのリスクが高まります。
コストと手間の壁による「アカウントの使い回し」
ユーザー数に応じた課金体系のツールを使用している場合、関係者全員にIDを配るとコストがかさむため、1つの共有アカウントを複数人で使い回してしまうパターンです。誰がいつアクセス・確認したかという個人単位の識別ができなくなり、責任の所在が曖昧になるとともに、万が一の不正アクセス時にも原因追及が困難になります。
工事終了後の「退場アカウントの放置」
ゼネコン(元請け会社)や協力会社の担当者が工事を終えて現場を離れた(退場した)後も、アカウントのアクセス権限が削除されずに残ったままになるパターンです。不要になった過去の現場情報や最新の社内データへ外部からいつでもアクセスできる状態が放置されるため、極めて危険な情報漏えいリスクとなり得ます。
安全な権限管理を実現する「チーム内ガバナンス」3つの原則
権限管理の落とし穴を防ぎ、現場で安全な情報共有を維持するためには、個人の注意力に頼らない「ガバナンスの原則」を定めることが重要です。
工事案件・役割に応じた「アクセス制限」の徹底
元請け社内、協力会社、外部検査機関など、立場と役割に応じた「情報の壁(共有範囲)」を設定します。関係のない他現場の図面や社外秘の原価・見積データへのアクセスをシステムレベルで遮断し、業務に必要な情報だけを最小限の範囲で開示する設計を徹底しましょう。
工期の節目に合わせた「アクセス権限の棚卸し」
着工から施工、検査、竣工までの工期の流れに合わせて、定期的にアクセス権限を点検・修正する運用ルールを設けます。特に工事が終了した段階(竣工時)や担当者の離脱時には、対象メンバーを即座に共有環境から外す(権限を削除・無効化する)「棚卸し」をプロセスとして組み込むことが不可欠です。
共有ルールとマニュアルの「ドキュメント化」
誰にどのような権限を与えるか、アカウントの発行・削除をどう行うかというルールを現場代理人個人の判断に委ねず、標準化したルールとして文章に残します。ドキュメントとして全員が確認できる状態にしておくことで、現場担当者が変わってもブレない運用を維持できます。
Backlogで実現する「役割に応じたアクセス制御」と棚卸し
複数企業が協働する建設現場で、安全性を担保した権限管理とチーム内ガバナンスを実現するためには、プロジェクト・タスク管理ツール「Backlog」の活用がおすすめです。
社内メンバーと社外関係者で権限を分けた運用
Backlogでは、メンバーごとに「管理者」「一般ユーザー」「ゲスト」のいずれかの権限を設定できます。元請けの社内メンバーには管理者または一般ユーザー権限を、協力会社の職長・作業員や監督員、施主といった社外の関係者にはゲスト権限を割り当てるのが基本の考え方です。
※ユーザー権限について詳しくは「ユーザーの権限|Backlogヘルプセンター」をご確認ください。
ユーザーは招待されたプロジェクトにだけアクセスできるため、関係のない他現場の図面や社内限定の情報は表示されません。工事案件ごとにプロジェクトを分けておけば、「この案件に関わる人にだけ、この情報を見せる」という現場の線引きが、そのまま権限設定に反映されます。
監督員や施主とのやり取りも、確認依頼や指摘事項、承認の条件、元請けとしての判断理由を該当するタスクのコメントに残しておけば、検査時の経緯が同じ場所にまとまります。
個別IDの配布とスムーズな棚卸し
Backlogは定額料金内でアカウントを追加できる「ユーザー数無制限」の料金体系のため、コストを気にせず関係者全員に個別のIDを発行できます。アカウントの使い回しを防止し、「誰が確認したか」を個人単位で記録可能です。
※プランによっては人数制限があります。詳しくは料金プランをご確認ください。
また、担当する工区が終了した協力会社メンバーは、プロジェクトの参加メンバー一覧から外すだけで即座にアクセス権を解除でき、竣工時の棚卸しも確実に行えます。さらに、標準化した運用ルールや提出手順は「ドキュメント機能」にまとめてプロジェクト内に掲示できるため、現場全員で共通認識を持つことが可能です。
Backlogは、30日間無料でお試しいただけます。トライアル開始時の支払い情報入力も不要ですので、アクセス権限のルール設計とチーム内ガバナンスの強化にぜひご活用ください。
チーム内ガバナンスの強化は「適切な権限管理と棚卸し」から
協力会社の権限管理は、現場任せにするのではなく、「役割に応じたアクセス制限」「工期に合わせた棚卸し」「共有ルールのドキュメント化」を仕組み化することが大切です。適切な線引きと点検ルールを整えることが、現場のガバナンスを高める確かな基盤となります。
本記事で解説した権限設計の基本や、工期の流れ(着工・施工・検査・竣工)に沿った具体的な運用パターン、他社での導入事例を1冊にまとめた解説資料をご用意しました。無料でダウンロードできますので、自社の現場における情報共有ルールの策定やガバナンス強化にぜひお役立てください。
【調査概要】※本コラムでは「建設業」のみに対象者を絞った結果を掲載しています
調査名:仕事に関するアンケート
調査対象:勤務先を「建設業」と回答した方(n数=100)
調査方法:インターネット調査
調査期間:2026年6月
調査機関:株式会社ネオマーケティング